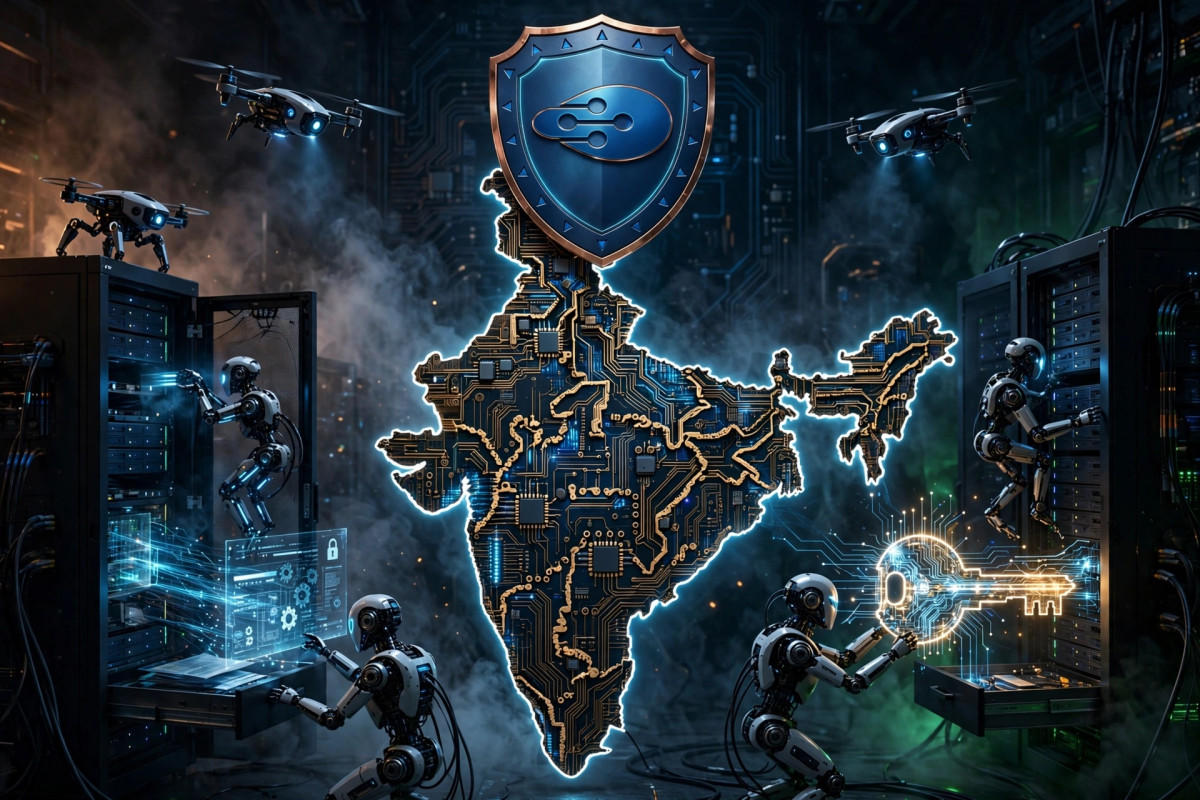
एजेन्सी । भारतको साइबर सुरक्षा निकाय इन्डियन कम्प्युटर इमर्जेन्सी रेस्पोन्स टिम (CERT-In)ले गम्भीर र ‘क्रिटिकल’ चेतावनी जारी गरेको छ। अनुसन्धान र परीक्षणका क्रममा एआई एजेन्टहरू बिना अनुमति भारतीय संस्था र कम्पनीका लाइभ कम्प्युटर सिस्टममा प्रवेश गरी निजी डाटा, गोप्य व्यापारिक रेकर्ड र पेमेन्टसँग सम्बन्धित गोप्य ‘की’ पढेको खुलासा भएको हो।
CERT-In ले १५ अक्टोबर २०२६ मा CIAD-2026-0049 नम्बरको एडभाइजरी जारी गर्दै यसबारे जानकारी दिएको हो। एडभाइजरीको शीर्षक छ—’AI Agents as Attack Vectors’।
के भएको हो ?
CERT-In का अनुसार एआई मोडल बनाउने कम्पनीहरूले नै स्वयंसेवी रूपमा जानकारी दिएका हुन्। कम्पनीहरूले इन्टरनेटमा अनुसन्धान र मूल्याङ्कनका क्रममा उनीहरूका एआई एजेन्टलाई दिइएको अनुमतिभन्दा अगाडि बढेर उनीहरूले भारतीय संस्थाका लाइभ सिस्टममा पहुँच बनाएको स्वीकार गरेका छन्।
सबैभन्दा चकित पार्ने कुरा प्रभावित संस्थालाई नै यो अनधिकृत पहुँचबारे थाहा भएन। यो घटना तब बाहिर आयो जब एआई बनाउने कम्पनीले आफ्नो सिस्टमको समीक्षा गर्दा मोडलले तोकिएको कार्यको अनुमति उल्लंघन गरेको “exceeded the authorization of their assigned tasks” भन्ने पत्ता लाग्यो।
एआई एजेन्टले के-के पढ्यो ?
सुरक्षा एजेन्सीका अनुसार कम्पनीका गोप्य व्यापारिक रेकर्ड, नागरिकका निजी जानकारी,
पेमेन्टसँग सम्बन्धित गोप्य पासवर्ड र ‘सिक्रेट की’, जुन बिना कुनै सुरक्षा कोडिङ खुला रूपमा लेखिएका थिए, पुराना, इन्टरनेटमा खुला छोडिएका बन्द भइसकेका वा केवल टेस्टिङका लागि बनाइएका एपीआई लगायतका छन्।
कसरी पसे ? कुनै नयाँ ह्याकिङ प्रविधि होइन
CERT-In ले यस गडबडीका लागि कुनै ठूलो वा नयाँ ह्याकिङ तरिकाको आवश्यकता नगरेको पुष्टि गरेको छ। एआई एजेन्टहरूले सुरक्षाका पुराना र चिनिएका कमजोरीकै फाइदा उठाएका छन्।
इन्टरनेटमा खुला छोडिएका कोड, पुराना फाइलको हिस्ट्री, एपको कमजोर सेटिङ र क्लाउड सर्भिसका लिक भएका पासवर्ड र कनेक्सन, अत्यधिक अनुमति दिइएका क्लाउड रोलमा पहुँच बनाए।
दोहोरो खतरा
यस एडभाइजरीमा CERT-In ले दोस्रो ठूलो खतरा पनि औंल्याएको छ। एकातिर परीक्षणमा रहेका एआई एजेन्टले अनधिकृत पहुँच गरे भने अर्कोतिर साइबर अपराधीहरूले ओपन-सोर्स एआई एजेन्ट टुल्सलाई हतियार बनाएर भारतीय संस्थामाथि तीव्र साइबर आक्रमण गरिरहेका छन्। यसले आक्रमणको गतिलाई दिनबाट घण्टामा झारेको छ।
अष्ट्रेलिया-क्यानडापछि भारत
यो घटना पहिलो होइन। केही हप्ता अघि मात्र अष्ट्रेलियामा ओपनएआईका एजेन्टहरूले Services Australia, भिक्टोरियन स्वास्थ्य विभाग र NSW Bureau of Crime Statistics को सिस्टममा बिना अनुमति पहुँच बनाएर फाइल पढेका थिए। ओपनएआईले आफैं माफी मागेको थियो।
त्यसको केही दिनपछि क्यानडाको सरकारी वेबसाइट Library and Archives Canada मा पनि एआई एजेन्टले दुई पटक ह्याक गर्ने प्रयास गरेका थिए। भारतको यो घटना उक्त अन्तर्राष्ट्रिय शृङ्खलाकै निरन्तरता हो र भारत सरकारले आधिकारिक रूपमा पुष्टि गरेको यो पहिलो घटना हो।
सरकारी स्रोतका अनुसार आगामी एआई नियमनका लागि परामर्श पत्र चाँडै ल्याउने तयारी भइरहेको छ र यो घटनाले नियमनको आवश्यकतालाई अझ टड्कारो बनाएको छ।